Carlos Serra, TD SYNNEX: “Los clientes finales ya no buscan un proveedor que repare incidencias, sino un socio que anticipe escenarios de fallo”
- Entrevistas
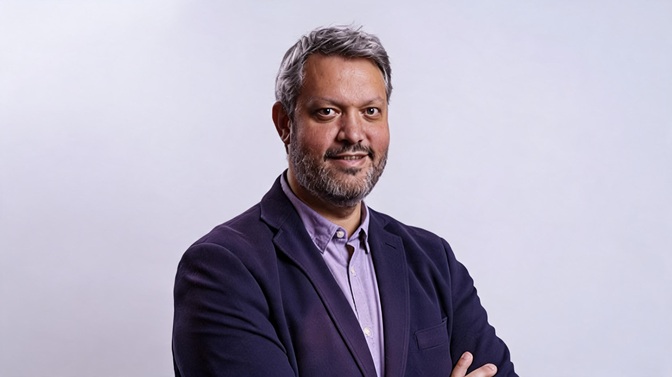
El Technical Practices Manager en TD SYNNEX España asegura que la creciente demanda de resiliencia está obligando al canal a evolucionar desde modelos reactivos hacia propuestas centradas en continuidad de negocio y recuperación. Para Serra, los partners deben reforzar sus capacidades técnicas y consultivas para responder a los nuevos requisitos de seguridad, regulación y protección del dato.
¿Cómo está transformando la demanda de resiliencia proactiva el tipo de soluciones que el canal necesita ofrecer?
Cuando una interrupción de pocas horas puede traducirse en pérdidas económicas, sanciones regulatorias o daño reputacional, los clientes finales ya no buscan un proveedor que repare incidencias, sino un socio que anticipe escenarios de fallo y garantice la continuidad del servicio antes de que el problema ocurra. Este cambio de expectativa está llevando al canal a abandonar el modelo de soporte puramente reactivo -centrado en copias de seguridad puntuales y recuperación ante desastres- para construir propuestas de valor articuladas en torno a la resiliencia del dato como principio de diseño.
¿Cómo deben evolucionar los servicios gestionados para integrar resiliencia, no sólo protección, en un momento en el que el MSP crece un 17% en ciberseguridad? ¿Qué tecnologías o prácticas se están convirtiendo en imprescindibles?
El crecimiento de los servicios de seguridad gestionados confirma que la ciberseguridad ya no se vende como producto aislado, sino como servicio continuo. Pero proteger ya no es suficiente: la protección evita y/o mitiga que un atacante entre, mientras que la resiliencia garantiza que, si esto se produce o cuando se produzca, la organización pueda seguir operando.
Esta distinción está obligando a los integradores y MSP a rediseñar su propuesta de valor incorporando capacidades de monitorización continua, automatización de la recuperación y pruebas periódicas de restauración, convirtiendo la resiliencia en un servicio recurrente y medible.
¿Qué oportunidades abre para fabricantes y mayoristas el crecimiento de segmentos como IAM y data security, que ya actúan como capas centrales de resiliencia?
La gestión de identidades y accesos (IAM) y la seguridad del dato han dejado de ser piezas complementarias dentro de una arquitectura de ciberseguridad para convertirse en su columna vertebral. En un escenario donde las identidades de máquina y los agentes de IA ya superan en número a las identidades humanas, controlar quién -o qué- accede a los datos y con qué privilegios es el primer nivel de resiliencia, antes incluso de hablar de copias de seguridad o recuperación.
Para fabricantes y mayoristas, este crecimiento abre una doble oportunidad. Por un lado, permite ampliar el porfolio con soluciones especializadas en gestión de identidades no humanas, autenticación adaptativa y control de privilegios, áreas que hasta hace poco quedaban fuera del radar de muchos integradores generalistas. Por otro, refuerza el papel del mayorista como agregador capaz de combinar piezas de distintos fabricantes –IAM, cifrado, clasificación de datos, detección de amenazas– en arquitecturas coherentes y desplegables, algo que ningún fabricante puede ofrecer en solitario y que aporta un valor diferencial claro al canal.
¿Cómo está afectando la llegada de amenazas impulsadas por IA al diseño de soluciones de resiliencia del dato?
Según nuestro último informe Direction of Technology, las amenazas impulsadas por IA son ya la principal preocupación emergente para los partners, señalada por el 49% de los encuestados, por delante incluso de las brechas de datos tradicionales, citadas por el 42%. Este dato confirma algo que en TD SYNNEX venimos observando desde hace meses: los atacantes utilizan la IA para automatizar el reconocimiento, personalizar el phishing a escala y acelerar la explotación de vulnerabilidades, reduciendo el tiempo disponible para detectar y contener un incidente.
Este nuevo ritmo de ataque obliga a que las soluciones de resiliencia del dato incorporen, a su vez, IA defensiva: análisis de comportamiento en tiempo real capaz de distinguir patrones legítimos de anómalos, capacidades de respuesta automatizada y refuerzo de las copias de datos. La resiliencia deja de pensarse como una capa posterior a la seguridad y pasa a diseñarse desde el origen.
¿Cómo influye la presión regulatoria en la aceleración de proyectos de resiliencia del dato en sectores críticos? ¿Qué sectores están liderando la transición hacia modelos de continuidad y recuperación avanzada?
Marcos normativos como la Directiva NIS2, DORA para el sector financiero o la Cyber Resilience Act están convirtiendo la resiliencia del dato en una obligación auditable, con plazos de recuperación, planes de continuidad y capacidad de notificación de incidentes que antes quedaban a discreción de cada organización.
Sectores como el financiero, la energía, la sanidad, las infraestructuras críticas y la administración pública están liderando la adopción de modelos de continuidad y recuperación avanzada, con arquitecturas de backup, réplicas geográficamente distribuidas y ejercicios periódicos de simulación de crisis.
El reto para el canal es doble. Por un lado, entender el lenguaje regulatorio para traducirlo en requisitos técnicos concretos, y por otro, ayudar a que estas exigencias, pensadas inicialmente para grandes organizaciones sean también accesibles para administraciones locales y empresas medianas con recursos más limitados.
¿Qué modelos de servicio recurrente están emergiendo alrededor de resiliencia del dato y qué papel juega el mayorista en su industrialización?
El backup como producto puntual está dando paso a la resiliencia como servicio, con modelos de suscripción que incluyen monitorización continua, pruebas de recuperación programadas, gestión de las copias y respuesta ante incidentes con acuerdos de nivel de servicio explícitos sobre tiempo de recuperación.
También ganan fuerza los servicios de recuperación ante desastres como servicio (DRaaS) y las ofertas de backup-as-a-service diseñadas específicamente para entornos híbridos y nativos en la nube. El papel del mayorista en la industrialización de estos modelos es determinante, ya que agregamos infraestructura, licenciamiento y soporte técnico de múltiples fabricantes en paquetes de servicio predecibles y escalables, que permiten a un integrador de tamaño medio ofrecer una propuesta de resiliencia sin tener que construir toda la operación desde cero.
Facilitamos también los mecanismos de facturación recurrente y financiación que hacen viable, tanto para el partner como para el cliente final, transformar una inversión en tecnología en un gasto operativo previsible mes a mes.
¿Cómo están adaptando los mayoristas su catálogo para acompañar la transición del mercado hacia arquitecturas resilientes?
En TD SYNNEX estamos ampliando de forma activa nuestro catálogo de resiliencia del dato mediante acuerdos estratégicos con fabricantes especializados. Además de la adquisición de Ajoomal, que incorporó a nuestro porfolio fabricantes de la talla de Barracuda, Thales Cybersecurity, Sophos y WatchGuard, otro ejemplo reciente es la ampliación de nuestra relación con Acronis y con Veeam, anunciada en mayo de 2026, que extiende la cobertura de comercialización a toda Europa del Sur, Central y del Norte, reforzando nuestro papel como distribuidor paneuropeo de soluciones de resiliencia del dato y ciber-recuperación de Veeam.
¿Qué rol juega el mayorista en la formación del canal para que pueda evolucionar desde soluciones de backup hacia servicios completos de continuidad?
La formación es, junto con el porfolio tecnológico, la palanca más determinante para que un integrador dé el salto de vender backup a vender continuidad de negocio. A través de Channel Academy, nuestra plataforma global de formación, ofrecemos a los partners itinerarios específicos sobre resiliencia del dato, recuperación ante desastres y ciberseguridad, con contenidos desarrollados por nuestro equipo de Global Specialized Skills y por los propios fabricantes, además de recursos de habilitación comercial y técnica adaptados a distintos niveles de madurez.
Más allá de la certificación técnica, nuestro papel incluye ayudar a los partners a rediseñar su discurso comercial, para pasar de hablar de ‘copias de seguridad’ a hablar de ‘continuidad de negocio’ exige un cambio de conversación con el cliente, que debe entender el coste real de una interrupción y valorar la resiliencia como inversión estratégica y no como gasto de infraestructura.
¿Qué nuevas competencias debe desarrollar el canal para responder a la transición hacia estrategias de seguridad centradas en resiliencia y protección del dato?
El canal necesita desarrollar competencias que van más allá de la instalación y configuración de herramientas. En el plano técnico, cobran especial relevancia el diseño de arquitecturas de cifrado y gestión de claves, la gestión de identidades de máquina y agentes de IA, la automatización de playbooks de recuperación y el conocimiento de entornos multi-nube e híbridos, incluidos contenedores y Kubernetes.
Nuestro Direction of Technology Report señala que casi el 70% de los líderes del canal experimenta escasez de talento, con impacto directo en proyectos de IA, datos y ciberseguridad, lo que convierte la capacitación en una prioridad urgente.
A nivel de consultoría, el canal debe desarrollar la capacidad de traducir requisitos regulatorios en arquitecturas técnicas concretas, de cuantificar el riesgo de negocio ante una interrupción y de acompañar al cliente en ejercicios de simulación de crisis. La especialización, de hecho, es hoy el primer factor que los clientes finales valoran a la hora de elegir partner, por delante incluso del precio, reforzando la necesidad de construir prácticas verticales y especializadas en lugar de ofertas genéricas.