Victor Orive, ADM Cloud & Services: “La resiliencia no se resuelve con una venta puntual, sino con servicios gestionados de largo recorrido”
- Entrevistas
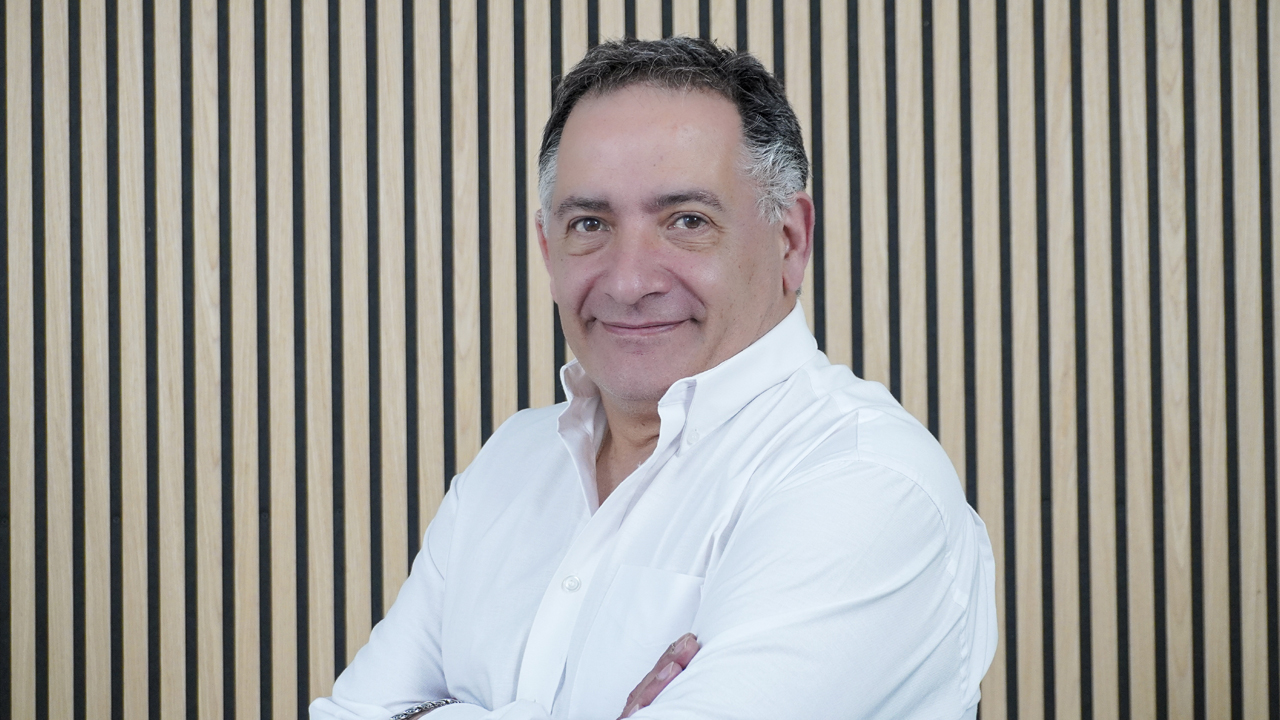
El CEO de ADM Cloud & Services sostiene que la demanda de continuidad de negocio está obligando al canal a evolucionar desde la venta de soluciones aisladas hacia arquitecturas completas de resiliencia. Esto abre nuevas oportunidades para desarrollar servicios gestionados recurrentes y de mayor valor añadido.
En un mundo hiperconectado en el que las organizaciones dependen de servicios digitales siempre disponibles, incluso interrupciones breves pueden tener un fuerte impacto operativo, financiero y reputacional. ¿Cómo está transformando la demanda de resiliencia proactiva el tipo de soluciones que el canal necesita ofrecer?
La demanda está evolucionando de forma muy clara: el cliente ya no quiere únicamente “estar protegido”, sino tener garantías razonables de continuidad. En un entorno en el que una parada de pocas horas puede afectar a la operativa, la facturación, la reputación o incluso al cumplimiento normativo, el canal tiene que pasar de vender soluciones aisladas a construir arquitecturas de resiliencia.
Esto implica combinar backup, recuperación ante desastres, seguridad del dato, monitorización, gestión de identidades, protección endpoint, correo seguro y respuesta ante incidentes. El partner que antes podía limitarse a implantar una herramienta, ahora debe ser capaz de diseñar un modelo preventivo, medible y recurrente, con procesos claros de recuperación, pruebas periódicas y visibilidad continua del riesgo.
Para el canal, esto supone una oportunidad muy importante, porque la resiliencia no se resuelve con una venta puntual, sino con servicios gestionados de largo recorrido.
¿Cómo deben evolucionar los servicios gestionados para integrar resiliencia, no solo protección, en un momento en el que el MSP crece un 17% en ciberseguridad? ¿Qué tecnologías o prácticas se están convirtiendo en imprescindibles?
Los servicios gestionados tienen que evolucionar desde un enfoque defensivo hacia un enfoque de continuidad. Proteger sigue siendo imprescindible, pero ya no es suficiente. El MSP debe ser capaz de responder a tres preguntas clave del cliente: qué datos tengo, qué riesgos afectan a esos datos y cuánto tiempo necesito para recuperar mi actividad si algo falla.
En este contexto, se están volviendo imprescindibles tecnologías como backup avanzado, DRaaS, EDR/MDR, seguridad del correo, protección de Microsoft 365, IAM, MFA, PAM, cifrado, DLP, monitorización continua, gestión de vulnerabilidades y automatización de respuesta.
Pero tan importantes como la tecnología son las prácticas: pruebas periódicas de recuperación, documentación de entornos, definición de RPO y RTO, segmentación de accesos, planes de continuidad, reporting ejecutivo y servicios de cumplimiento. El MSP que sea capaz de empaquetar todo esto de forma sencilla y recurrente tendrá una ventaja clara.
¿Qué oportunidades abre para fabricantes y mayoristas el crecimiento de segmentos como IAM y data security, que ya actúan como capas centrales de resiliencia?
IAM y data security están dejando de ser categorías independientes para convertirse en piezas centrales de cualquier estrategia de resiliencia. No se puede proteger ni recuperar correctamente aquello que no se sabe quién puede tocar, desde dónde se accede o qué nivel de criticidad tiene.
Para los fabricantes, esto abre la oportunidad de integrarse mejor dentro de arquitecturas más completas, donde identidad, dato, backup, endpoint y cumplimiento trabajan de forma coordinada. Para los mayoristas, supone la posibilidad de ayudar al canal a construir propuestas más sólidas y consultivas, no basadas solo en producto, sino en casos de uso: protección de identidades, reducción del riesgo de ransomware, continuidad de Microsoft 365, cumplimiento normativo o recuperación ante incidente.
Además, estas áreas permiten generar servicios recurrentes de mayor valor añadido, con mayor margen y menor dependencia de proyectos puramente transaccionales.
¿Cómo está afectando la llegada de amenazas impulsadas por IA al diseño de soluciones de resiliencia del dato?
La IA está acelerando el ciclo de amenaza. Vemos ataques más personalizados, phishing más creíble, automatización de reconocimiento, creación de malware más rápida y una mayor presión sobre las identidades digitales. Esto obliga a diseñar soluciones de resiliencia con una visión mucho más dinámica.
Ya no basta con tener copias de seguridad. Es necesario asegurar que esas copias son inmutables, que pueden recuperarse rápidamente, que están aisladas del entorno comprometido y que existen mecanismos para detectar comportamientos anómalos antes de que el impacto sea irreversible.
La IA también obliga a mejorar la correlación de señales entre distintas capas: identidad, endpoint, correo, cloud, backup y datos. La resiliencia moderna se basa en anticipar, contener y recuperar. La recuperación sigue siendo crítica, pero cuanto antes se detecta y se limita el incidente, menor es el daño operativo y económico.
¿Cómo influye la presión regulatoria en la aceleración de proyectos de resiliencia del dato en sectores críticos? ¿Qué sectores están liderando la transición hacia modelos de continuidad y recuperación avanzada?
La presión regulatoria está siendo uno de los grandes aceleradores. Normativas como NIS2, DORA, ENS, GDPR o ISO 27001 están empujando a las organizaciones a demostrar no solo que tienen medidas de seguridad, sino que pueden garantizar continuidad, trazabilidad, gobierno del dato y capacidad de recuperación.
Los sectores más avanzados son aquellos donde la interrupción tiene mayor impacto: financiero, seguros, administración pública, salud, industria, energía, transporte, telecomunicaciones y servicios gestionados. También vemos mucha actividad en empresas medianas que forman parte de cadenas de suministro críticas y que empiezan a recibir exigencias de clientes más grandes.
Para el canal, esto cambia la conversación. La resiliencia deja de ser una recomendación técnica y pasa a formar parte de la agenda de dirección, auditoría y cumplimiento.
¿Qué modelos de servicio recurrente están emergiendo alrededor de resiliencia del dato y qué papel juega el mayorista en su industrialización?
Están emergiendo modelos muy interesantes alrededor de backup gestionado, DRaaS, continuidad de Microsoft 365, protección de identidades, MDR, auditoría de configuración, gestión de vulnerabilidades, reporting de cumplimiento y simulacros periódicos de recuperación.
La clave está en transformar soluciones complejas en servicios paquetizados, comprensibles y escalables para el cliente final. Ahí el mayorista juega un papel fundamental: seleccionar fabricantes, integrar tecnologías complementarias, formar al partner, ayudarle a definir la propuesta comercial, crear materiales de preventa y acompañarle en los primeros proyectos.
La industrialización es crítica. Muchos partners tienen capacidad técnica, pero necesitan apoyo para convertir esa capacidad en una oferta recurrente, rentable, medible y fácil de vender.
¿Cómo están adaptando los mayoristas su catálogo para acompañar la transición del mercado hacia arquitecturas resilientes?
El catálogo del mayorista está evolucionando desde una suma de productos hacia un mapa de soluciones. Ya no se trata solo de tener backup, endpoint, correo o identidad, sino de entender cómo encajan esas piezas dentro de una arquitectura de resiliencia.
En nuestro caso, el foco está en soluciones que ayuden al MSP a cubrir todo el ciclo: prevención, protección, detección, respuesta, recuperación y cumplimiento. Esto implica incorporar fabricantes de backup y disaster recovery, seguridad gestionada, IAM, protección del dato, seguridad cloud, documentación, monitorización y servicios de compliance.
También estamos dando más importancia a la integración entre soluciones, al modelo MSP, a la facilidad de despliegue, al soporte técnico y a la capacidad de generar servicios recurrentes. El catálogo tiene que ayudar al partner a vender valor, no solo licencias.
¿Qué rol juega el mayorista en la formación del canal para que pueda evolucionar desde soluciones de backup hacia servicios completos de continuidad?
El rol del mayorista es clave porque muchos partners ya dominan el backup, pero no siempre han dado el paso hacia una oferta completa de continuidad. Y ese salto no es solo técnico, también es comercial, operativo y metodológico.
El mayorista debe formar al canal en conceptos como RPO, RTO, inmutabilidad, recuperación ante ransomware, continuidad de Microsoft 365, pruebas de restauración, segmentación de accesos, cumplimiento normativo y reporting ejecutivo. Pero además debe ayudar a traducir todo eso en propuestas comerciales que el cliente entienda.
La formación debe ser muy práctica: casos de uso, argumentarios, bundles, demos, playbooks, guías de configuración, escenarios de recuperación y acompañamiento en oportunidades reales. El partner necesita seguridad para vender, desplegar y operar estos servicios con garantías.
¿Qué nuevas competencias debe desarrollar el canal para responder a la transición hacia estrategias de seguridad centradas en resiliencia y protección del dato?
El canal necesita reforzar competencias en varias áreas. La primera es consultiva: entender el negocio del cliente, identificar procesos críticos y definir prioridades de recuperación. La segunda es técnica: dominar entornos cloud, backup avanzado, identidad, ciberseguridad, automatización, monitorización y respuesta ante incidentes.
También son necesarias competencias en cumplimiento normativo, porque cada vez más proyectos nacen impulsados por regulación. El partner debe ser capaz de hablar con perfiles técnicos, pero también con dirección, finanzas, operaciones o compliance.
Y, por último, necesita capacidad de operación recurrente: medir, reportar, probar, documentar y mejorar continuamente. La resiliencia no es un proyecto que se entrega y se cierra; es un servicio vivo.
¿Qué tipo de soporte, herramientas o plataformas necesitan hoy los partners para construir ofertas de resiliencia del dato competitivas?
Los partners necesitan tres cosas: tecnología fiable, soporte especializado y herramientas que les permitan escalar el servicio. No basta con una buena consola; necesitan plataformas multitenant, automatización, reporting, alertas claras, integración con otros servicios y modelos de licenciamiento adecuados para MSP.
También necesitan apoyo de preventa, formación técnica, materiales comerciales, acompañamiento en oportunidades estratégicas y acceso a fabricantes que entiendan el modelo de canal. En resiliencia del dato, la confianza es fundamental, porque el partner está asumiendo una responsabilidad crítica frente al cliente.
El mayorista debe actuar como facilitador: ayudar a reducir la complejidad, acelerar la puesta en marcha, mejorar la rentabilidad del servicio y ofrecer al partner una visión completa del ecosistema. El objetivo final es que el MSP pueda construir una oferta competitiva, recurrente y diferencial, sin tener que recorrer solo todo el camino.