WatchGuard sitúa la IA y los servicios gestionados en el centro de la estrategia de ciberseguridad del canal
- Desarrollo de canal
Los ataques son cada vez más rápidos, la identidad es el principal objetivo de los ciberdelincuentes y la inteligencia artificial está transformando tanto las amenazas como las capacidades de defensa. En este contexto, WatchGuard ha mostrado en su Partner Summit su apuesta para ayudar a los partners a crecer y responder a un entorno de riesgo cada vez más complejo.
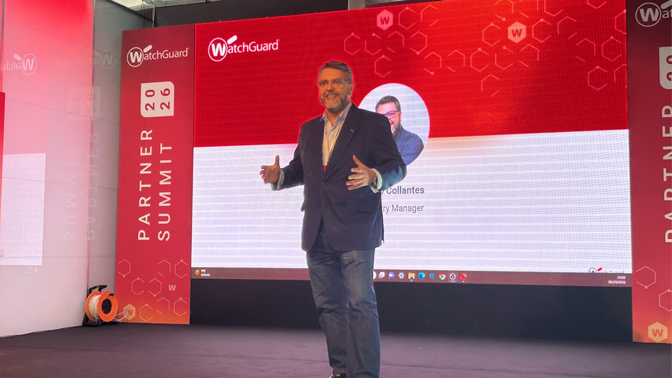
El ecosistema de canal de WatchGuard se ha reunido hoy en el Partner Summit en Madrid para analizar las tendencias que están marcando la evolución de la ciberseguridad y compartir la hoja de ruta de la compañía para los próximos años.
La jornada estuvo marcada por tres mensajes principales: la necesidad de adoptar una seguridad por capas, la creciente importancia de la identidad como superficie de ataque y el papel de la inteligencia artificial tanto en la defensa como en las nuevas amenazas.
Un año de crecimiento y de evolución tecnológica para WatchGuard
Durante la apertura del encuentro, Pablo Collantes, Country Manager de WatchGuard en España, destacó el crecimiento que está experimentando la compañía y agradeció la implicación del canal en los resultados obtenidos durante 2026.
"Estamos creciendo, y estamos creciendo mucho. Los tres primeros trimestres de este año frente a los tres primeros trimestres del año pasado muestran un crecimiento del 23%, y eso, evidentemente, es gracias a vosotros", señaló ante los partners asistentes.
Collantes repasó algunas de las iniciativas desarrolladas por la compañía durante los últimos meses, entre ellas la renovación de la gama de firewalls, la incorporación de nuevas funcionalidades de seguridad, la apertura de un hub tecnológico en Zaragoza y la colaboración con el Centro Criptológico Nacional (CCN). El directivo destacó además que WatchGuard se ha convertido en el primer fabricante certificado por el CCN en la nueva categoría MCA.
Junto a ello, recordó que la estrategia de la compañía continúa ampliando capacidades en áreas como MDR, identidad, endpoint y protección cloud, además de preparar nuevas incorporaciones a su catálogo, entre ellas una futura gama de switches prevista para 2027.
Del producto a la plataforma
Uno de los mensajes centrales de la intervención de Collantes es la evolución del modelo tradicional de venta de productos hacia una plataforma unificada de servicios de seguridad. Según explicó, la visión de WatchGuard no se basa únicamente en impulsar el cross-selling, sino en proporcionar una plataforma capaz de integrar distintas capas de protección y ponerlas a disposición del canal de forma sencilla.
"El alma de WatchGuard no es ni más ni menos que el cross-sell, pero no el cross-sell por el cross-sell. Intentamos tener una plataforma unificada que sea capaz de añadir servicios para que vosotros los podáis ofrecer a los clientes de una manera muy sencilla", afirmó.
La compañía insiste en que la creciente sofisticación de las amenazas está obligando a integrar tecnologías de red, endpoint, identidad, cloud y detección avanzada dentro de una misma estrategia. "La seguridad es por capas y cada vez esas capas tienen que estar más interrelacionadas porque los ataques son cada vez más evolucionados y más difíciles de detectar", añadió Collantes.
El fabricante considera que la transformación del canal pasa inevitablemente por los servicios gestionados. Para ello, continúa potenciando una oferta que combina firewall, identidad, endpoint, MDR, NDR y protección SaaS gestionados desde una única plataforma.
"La seguridad cada vez más se vende como servicio. Por eso nuestro objetivo es que os transforméis en MSP, porque podéis ofrecer una serie de servicios alrededor de la seguridad a los clientes", señaló Collantes. Según su visión, el crecimiento de los partners dependerá cada vez más de su capacidad para generar ingresos recurrentes y ofrecer servicios continuados más allá de la venta inicial de producto.
La identidad se convierte en el objetivo prioritario de los atacantes
Una de las ponencias más relevantes de la jornada fue la protagonizada por Jorge Pagés, Senior Sales Manager de WatchGuard, quien analizó la evolución actual de las amenazas. Su principal conclusión fue que los atacantes ya no necesitan romper las defensas tradicionales para acceder a las organizaciones. "Hoy no se necesita romper nada. No hace falta romper nada para poder entrar. Están dentro", afirmó.
Según Pagés, la mayoría de los ataques actuales se apoyan en técnicas conocidas desde hace años, pero ejecutadas de forma masiva y automatizada gracias a la inteligencia artificial. "No hay técnicas nuevas. Usan lo de siempre. Lo que ocurre es que ahora lo hacen mucho más rápido y mucho más barato", explicó.
Para el responsable de WatchGuard, el foco principal de la ciberseguridad ya no está en el malware tradicional ni siquiera en las vulnerabilidades aisladas. El elemento que une la mayoría de las intrusiones es el compromiso de identidades y credenciales.
En su análisis, el patrón más habitual consiste en aprovechar vulnerabilidades iniciales, especialmente en VPN o servicios expuestos, para posteriormente escalar privilegios y comprometer identidades legítimas. "Me revientan una VPN, entran en la VPN, me cogen privilegios y de ahí escalan hacia arriba. Ese es el camino normal", explicó.
Pagés insistió en que el problema no es únicamente la contraseña, sino el control de las sesiones activas y los permisos asociados a aplicaciones SaaS y servicios cloud.
Además, la IA está permitiendo automatizar tanto ataques como procesos defensivos, reduciendo drásticamente los tiempos de explotación. "Estamos compitiendo defensores humanos contra atacantes maquinizados", afirmó Pagés. El directivo señaló que los ciclos de ataque ya se miden en minutos y no en días o semanas como ocurría anteriormente.
Además, alertó del riesgo asociado a la adopción no controlada de herramientas de IA por parte de empleados y organizaciones. "La mayor parte utilizan inteligencias artificiales personales para trabajar porque les ahorra tiempo. El problema es que esas herramientas no están controladas por la compañía", explicó.
También advirtió sobre la proliferación de agentes de IA con acceso a información corporativa sensible y a sistemas internos, un fenómeno que puede multiplicar la superficie de ataque si no existe un control adecuado sobre permisos e identidades.
Finalmente, aunque el ransomware perdió protagonismo como técnica específica, WatchGuard considera que la capacidad de recuperación será uno de los indicadores más importantes para las organizaciones. "No importa que me cifren. Lo importante es cómo soy capaz de recuperarme", señaló Pagés, que defendió la necesidad de medir indicadores relacionados con identidades protegidas, cobertura MFA y tiempos reales de recuperación ante incidentes. "¿Cuánto tardarías en recuperarte? Cada hora que retrases es dinero que estás perdiendo", afirmó.
El papel del canal será más estratégico que nunca
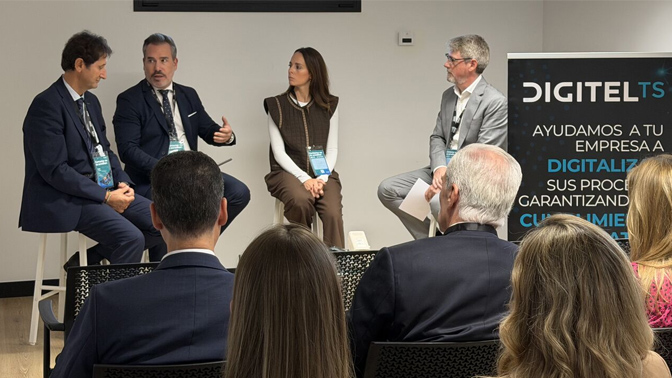
La jornada incluyó asimismo la celebración de una mesa redonda con responsables de los partners Eritea Sistemas, Parlem Empreses y Prosegur Cibersecurity, sobre cómo las organizaciones están afrontando las amenazas actuales; y varias ponencias sobre las soluciones de la compañía, entre ellas Rai y la Plataforma Unificada de Seguridad de WatchGuard.
WatchGuard concluyó el encuentro reforzando el papel de los partners como asesores de confianza para las empresas. La compañía considera que las organizaciones no tienen capacidad para gestionar por sí solas la complejidad creciente de las amenazas y necesitarán apoyarse cada vez más en proveedores especializados capaces de proteger identidades, controlar entornos cloud y garantizar la continuidad operativa.
Para ello, la estrategia de WatchGuard continúa pivotando sobre una plataforma unificada respaldada por inteligencia artificial, automatización y servicios gestionados capaces de simplificar la protección y generar nuevas oportunidades de negocio para el canal.