Miguel Tena, Object First: “El canal debe evolucionar hacia una visión basada en la capacidad real de recuperación”
- Entrevistas
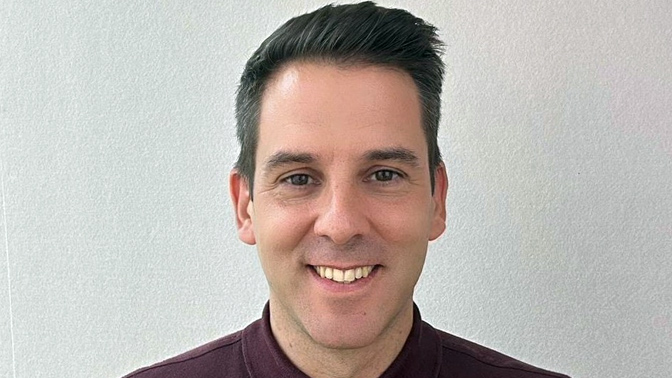
El Field Sales Engineer de Object First afirma que la creciente preocupación por la capacidad real de recuperación de los datos está transformando el papel del canal. Para Tena, partners y MSP deben evolucionar desde la simple protección hacia estrategias de resiliencia que combinen almacenamiento inmutable, Zero Trust, recuperación verificada y continuidad de negocio.
¿Cómo está transformando la demanda de resiliencia proactiva el tipo de soluciones que el canal necesita ofrecer?
Estamos viendo un cambio importante en la conversación con los clientes. Durante mucho tiempo, disponer de una copia de seguridad se consideraba suficiente. Hoy la pregunta es distinta: si sufrimos un ataque y nuestros sistemas principales quedan comprometidos, ¿podemos recuperar nuestros datos de forma rápida, segura y fiable?
Ese cambio obliga al canal a evolucionar desde una visión centrada exclusivamente en la protección hacia otra basada en la capacidad real de recuperación. Esto implica incorporar almacenamiento inmutable, separar el software de backup del almacenamiento, aplicar principios Zero Trust, disponer de diferentes zonas de resiliencia y probar periódicamente la recuperación. La evolución de la regla 3-2-1 hacia modelos como 3-2-1-1-0 refleja precisamente este cambio, incorporando una copia inmutable y la necesidad de verificar que las restauraciones se producen sin errores.
Para el partner, esto supone además una oportunidad para aportar mucho más valor. Ya no se trata únicamente de vender capacidad de almacenamiento o licencias de backup, sino de ayudar al cliente a determinar qué datos son críticos, cuánto tiempo puede permitirse estar sin ellos y cómo garantizar que exista una copia limpia y recuperable cuando el resto de las defensas hayan fallado.
¿Cómo deben evolucionar los servicios gestionados para integrar resiliencia, no solo protección, en un momento en el que el MSP crece un 17% en ciberseguridad? ¿Qué tecnologías o prácticas se están convirtiendo en imprescindibles?
El MSP tiene que pasar de supervisar si el backup se ha completado correctamente a gestionar de forma continua la capacidad de recuperación del cliente. Protección y resiliencia no son exactamente lo mismo. Podemos tener una copia de seguridad y descubrir, en el peor momento posible, que también ha sido comprometida por el atacante.
Por eso creemos que se están convirtiendo en imprescindibles tecnologías como el almacenamiento inmutable, la segmentación de la infraestructura de backup, el principio de mínimo privilegio y una arquitectura Zero Trust aplicada también a los entornos de recuperación. A ello hay que sumar pruebas periódicas de restauración, definición clara de RPO y RTO y una monitorización centralizada de los diferentes entornos.
Para los MSP también cobra especial importancia poder gestionar muchos clientes sin aumentar la complejidad operativa. En este sentido, herramientas como Object First Fleet Manager permiten monitorizar múltiples clústeres y clientes desde una única consola, con visibilidad multi-tenant sobre utilización, estado del hardware, interrupciones y amenazas, manteniendo al mismo tiempo el acceso separado de los datos de backup.
¿Qué oportunidades abre para fabricantes y mayoristas el crecimiento de segmentos como IAM y data security, que ya actúan como capas centrales de resiliencia?
IAM y la seguridad del dato forman parte de una misma evolución hacia modelos de seguridad basados en asumir que una brecha puede producirse. La gestión de identidades, MFA y el mínimo privilegio reducen enormemente la superficie de ataque, pero la resiliencia exige plantearse también qué ocurre cuando una identidad legítima o unas credenciales de administrador terminan comprometidas.
Ahí aparece una oportunidad clara para fabricantes, mayoristas y partners de construir propuestas más completas. Una arquitectura resiliente debe combinar controles preventivos de identidad y acceso con segmentación, protección del dato y una última capa de recuperación que no dependa de que las credenciales administrativas sigan siendo confiables.
Desde nuestra perspectiva, el almacenamiento de backup debe diseñarse precisamente bajo esa premisa. La arquitectura Zero Access de Object First impide realizar acciones destructivas sobre los datos de backup incluso utilizando credenciales privilegiadas. Esto permite que IAM, Zero Trust y almacenamiento inmutable funcionen como capas complementarias de una misma estrategia de resiliencia.
¿Cómo está afectando la llegada de amenazas impulsadas por IA al diseño de soluciones de resiliencia del dato?
La IA está aumentando la velocidad, la escala y la sofisticación de los ataques, pero para nosotros la consecuencia más importante es que refuerza una idea que llevamos tiempo defendiendo: las organizaciones tienen que diseñar su estrategia bajo el principio de que alguna de sus defensas terminará fallando.
Los datos muestran esa preocupación. En nuestra encuesta realizada con motivo del World Backup Day 2026, el 89% de los responsables de TI y seguridad consultados afirmó estar más preocupado por la seguridad de sus datos debido a los ciberataques impulsados por IA. El 79% señaló como principal preocupación que estos ataques lleguen hasta las copias de seguridad y únicamente el 53% se mostraba muy seguro de poder recuperarse rápidamente de un ataque de ransomware impulsado por IA.
Por eso, la respuesta a la IA no puede consistir exclusivamente en añadir más IA a la defensa. Hay que garantizar que, aunque un atacante consiga superar otras capas de seguridad, exista una copia de los datos que no pueda modificar ni eliminar. La inmutabilidad, la segmentación y el Zero Trust aplicado a la infraestructura de backup adquieren todavía más importancia en este escenario.
¿Cómo influye la presión regulatoria en la aceleración de proyectos de resiliencia del dato en sectores críticos? ¿Qué sectores están liderando la transición hacia modelos de continuidad y recuperación avanzada?
La regulación está ayudando a trasladar la resiliencia desde el departamento de TI hasta la agenda de negocio. Normativas como NIS2 y DORA ponen cada vez más énfasis en la gestión del riesgo, la continuidad de negocio, la recuperación y la capacidad de demostrar que una organización puede seguir operando después de un incidente.
El sector financiero es probablemente el ejemplo más claro, porque DORA ha colocado la resiliencia operativa digital y las pruebas de recuperación en el centro de las obligaciones de las entidades financieras. NIS2 amplía esta presión a 18 sectores críticos, incluyendo energía, transporte, salud, infraestructuras digitales, administración pública, agua y servicios TIC gestionados.
Además, ENISA sitúa actualmente a sectores como banca, electricidad, aviación y servicios digitales entre los de mayor criticidad de Europa. Esto explica que estemos viendo una atención creciente a arquitecturas capaces de proteger copias de seguridad, aislarlas del entorno de producción y garantizar puntos de recuperación fiables. En este contexto, la regulación deja de ser simplemente una cuestión de cumplimiento y se convierte en un acelerador de inversiones que muchas organizaciones ya necesitaban realizar por razones operativas.
¿Qué modelos de servicio recurrente están emergiendo alrededor de resiliencia del dato y qué papel juega el mayorista en su industrialización?
Estamos viendo una clara evolución hacia modelos de consumo y servicios recurrentes. Para muchos clientes, especialmente en el midmarket, tiene más sentido consumir capacidad y resiliencia de forma predecible que realizar grandes inversiones iniciales en infraestructura.
En Object First ofrecemos ya un modelo de consumo pay-per-use junto al modelo tradicional CapEx. Permite disponer de almacenamiento inmutable con una facturación mensual predecible, sin inversión inicial y sin tener que gestionar los ciclos de renovación del hardware. Este tipo de modelo facilita mucho al MSP y al partner incorporar la resiliencia dentro de sus propios servicios gestionados.
A partir de ahí pueden desarrollarse servicios recurrentes de backup y recuperación, supervisión de infraestructuras distribuidas, evaluación periódica de la capacidad de recuperación, pruebas de restauración o servicios asociados al cumplimiento normativo. El mayorista tiene un papel fundamental para hacer escalables estos modelos, facilitando financiación, logística, capacitación, soporte preventa y herramientas que permitan al partner transformar una tecnología en una oferta de servicio repetible y rentable.
¿Cómo están adaptando los mayoristas su catálogo para acompañar la transición del mercado hacia arquitecturas resilientes?
La principal evolución es que el catálogo empieza a construirse alrededor de arquitecturas completas y no únicamente de productos aislados. Protección de endpoints, identidad, backup, almacenamiento, recuperación y servicios gestionados tienen que funcionar como capas complementarias.
Lo vemos también en nuestra relación con la distribución. Por ejemplo, el acuerdo con Arrow amplió su propuesta para el ecosistema Veeam incorporando almacenamiento inmutable on-premise de Object First y permitiendo a los partners ofrecer una solución de backup y recuperación más completa, especialmente orientada al midmarket. En España, Object First forma parte de esta alianza de distribución europea.
Además, la necesidad ya no es idéntica en todas las ubicaciones. Un centro de datos, una oficina remota y una pequeña empresa pueden necesitar la misma resiliencia, pero con capacidades diferentes. Por eso estamos viendo catálogos que incorporan desde soluciones para grandes entornos hasta dispositivos como Ootbi Mini para edge, sucursales y pequeñas empresas, acompañados de herramientas centralizadas para monitorizar todos esos despliegues.
¿Qué rol juega el mayorista en la formación del canal para que pueda evolucionar desde soluciones de backup hacia servicios completos de continuidad?
Es un papel fundamental porque el salto desde backup hacia resiliencia requiere también un cambio de conocimiento. El partner tiene que saber hablar de inmutabilidad, segmentación, Zero Trust, RPO, RTO, pruebas de recuperación y continuidad de negocio, y trasladar estos conceptos a una conversación de riesgo empresarial con el cliente.
Por eso la formación no puede limitarse a explicar las funcionalidades de un producto. Debe combinar capacitación comercial y técnica con laboratorios, demostraciones y casos de uso reales. Nuestro programa de partners de 2026 incluye rutas de formación online comerciales, técnicas avanzadas, además de unidades NFR, laboratorios prácticos, soporte preventa y posventa y recursos de marketing.
La distribución es además esencial para llevar esa capacitación a escala. En España ya se han organizado, por ejemplo, sesiones específicas de certificación preventa de Object First a través del canal de distribución.
¿Qué nuevas competencias debe desarrollar el canal para responder a la transición hacia estrategias de seguridad centradas en resiliencia y protección del dato?
Además del conocimiento tradicional sobre backup, el canal necesita adquirir competencias en arquitectura de resiliencia. Esto incluye saber segmentar correctamente los entornos de producción, software de backup y almacenamiento, aplicar modelos Zero Trust, entender las diferencias entre distintos niveles de inmutabilidad y diseñar estrategias 3-2-1-1-0.
También tiene que profundizar en continuidad de negocio. Conceptos como RPO y RTO deberían formar parte de cualquier conversación con el cliente, porque permiten pasar de una pregunta tecnológica —cuánto almacenamiento necesitamos— a una pregunta empresarial —cuánto dato podemos perder y cuánto tiempo podemos permanecer inoperativos—.
A ello debemos sumar conocimientos sobre regulación, gestión de identidades, entornos híbridos y cloud, y capacidad para realizar pruebas reales de recuperación. El partner que pueda reunir todas estas competencias tendrá una posición mucho más estratégica ante el cliente que aquel que se limite a vender una solución de backup.
¿Qué tipo de soporte, herramientas o plataformas necesitan hoy los partners para construir ofertas de resiliencia del dato competitivas?
Necesitan, ante todo, reducir la complejidad. Si queremos que los partners conviertan la resiliencia en un servicio escalable, debemos proporcionarles tecnologías fáciles de desplegar, herramientas de monitorización centralizada y modelos comerciales que se adapten a sus necesidades.
Para un MSP, por ejemplo, es fundamental disponer de visibilidad multi-tenant de todos sus clientes desde una única consola. Fleet Manager permite monitorizar clústeres distribuidos, utilización, estado del hardware y alertas desde un único entorno, mientras que Object First Honeypot añade una capa de detección temprana de actividad sospechosa contra la infraestructura Veeam y puede enviar las alertas a herramientas como un SIEM.
Pero la tecnología es solo una parte. Los partners necesitan también soporte preventa y posventa, formación comercial y técnica, entornos NFR para realizar demostraciones, laboratorios, registro de oportunidades, recursos de marketing y modelos de consumo que faciliten la creación de ofertas recurrentes.
La combinación de simplicidad tecnológica y simplicidad comercial es especialmente importante en el midmarket, donde muchas organizaciones y partners no disponen de grandes equipos especializados en almacenamiento o seguridad. Precisamente por eso creemos que la resiliencia debe poder incorporarse sin añadir una nueva capa de complejidad operativa.